1. Skriv ned hva riktig tilgang betyr
Velg en konkret oppgave, for eksempel å finne og laste ned en leveranserapport. Beskriv både handlingen og hvilke kunders opplysninger den gjelder. «Kundebruker» alene sier lite dersom portalen betjener flere virksomheter.
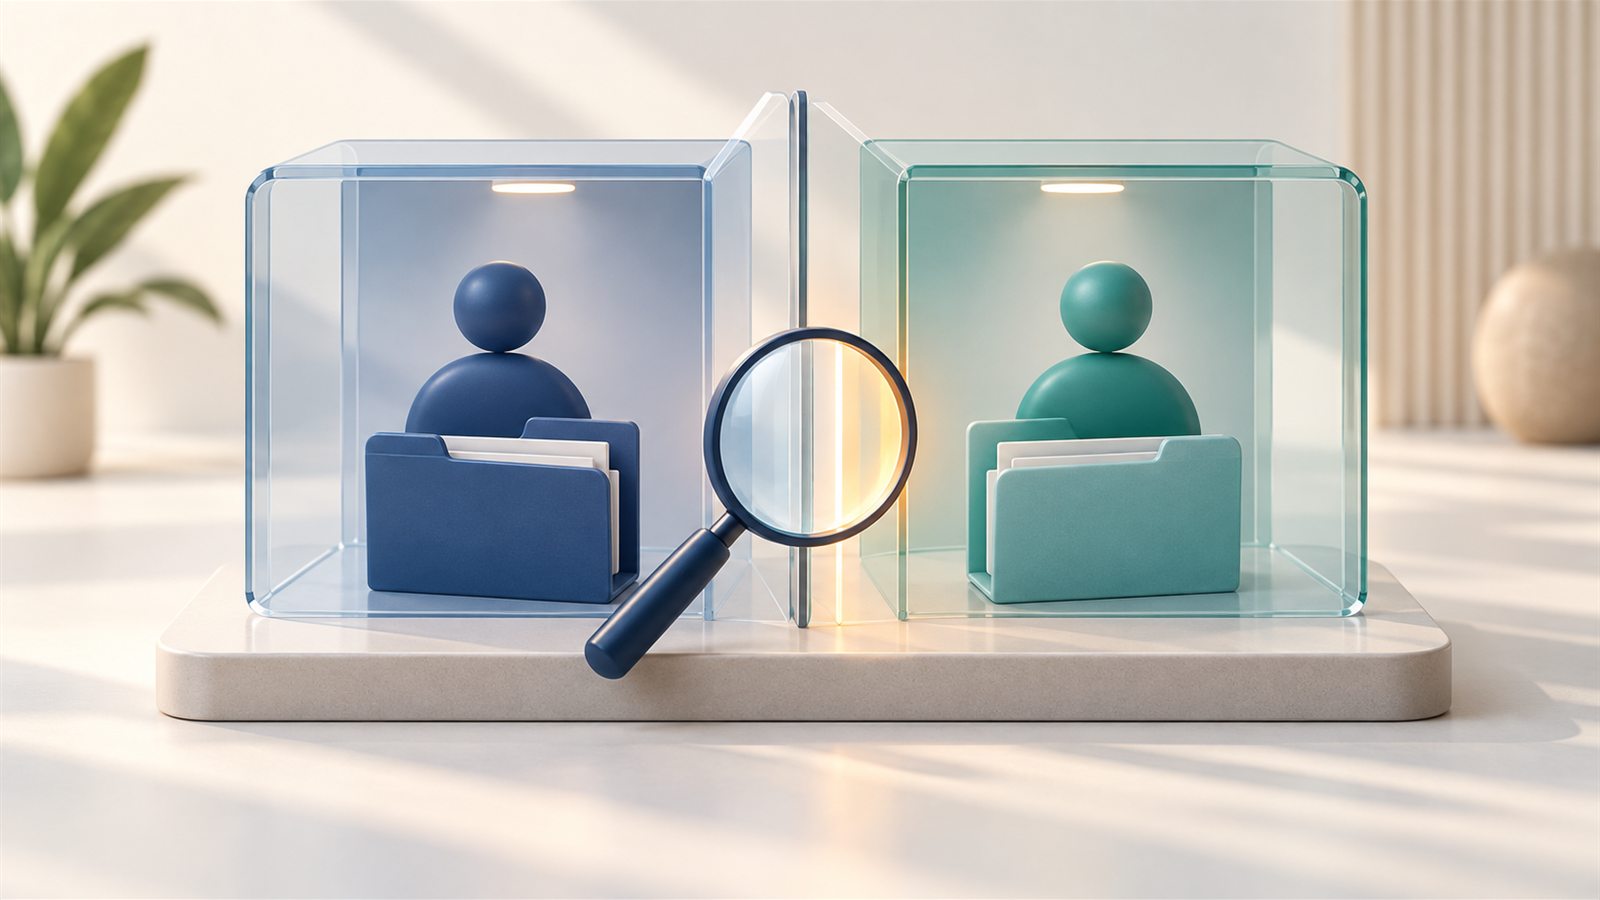
Innlogging bekrefter hvem brukeren er. Tilgangskontroll avgjør hva brukeren får gjøre. OWASP anbefaler at rettighetene følger behovet, at tilgang avvises når den ikke er gitt, og at kontrollen utføres for hver forespørsel. Kilde: OWASP – Authorization.
Lag en liten tilgangsmatrise: en tabell med brukere, handlinger og forventet tilgang. Dette er et konstruert eksempel, ikke en anbefalt rollemodell for alle portaler:
| Testbruker | Se egne rapporter | Se annen kundes rapporter | Endre rapport | Administrere brukere |
|---|---|---|---|---|
| Kunde A, lesebruker | Ja | Nei | Nei | Nei |
| Kunde B, lesebruker | Ja | Nei | Nei | Nei |
| Kunde A, kundeadministrator | Ja | Nei | Nei | Bare i Kunde A |
Avklar spesielt hva «egne» betyr: én avdeling, ett selskap eller flere avtalte virksomheter. Få den som eier arbeidsprosessen, til å godkjenne tabellen før testen starter.
2. Klargjør testkunder og avtal omfanget
Be leverandøren lage et testmiljø med to fiktive kunder, egne brukere og lett gjenkjennelige dokumenter. Bruk eksempelvis «Testkunde A – rapport A» og «Testkunde B – rapport B». OWASPs testveiledning anbefaler flere brukere med forskjellige data og rettigheter for å undersøke om skillet faktisk virker. Kilde: OWASP – testing av objekttilgang.
Før dere begynner, avklar:
- hvilke funksjoner og versjon av portalen som inngår;
- hvem som utfører testen, og hvem som godkjenner resultatet;
- at testhandlinger ikke sender varsler eller endringer til virkelige kunder;
- hvordan testkontoer og dokumentasjon ryddes etterpå.
Gjennomfør bare avtalte kontroller i et miljø dere har tillatelse til å teste. Bestilleren kan vurdere forventet arbeidsflyt; leverandøren bør kontrollere de tekniske tilgangsreglene.
3. Kontroller både tillatt og avvist tilgang
Begynn med at Kunde A åpner sin egen rapport. Hvis det ikke virker, vet dere ennå ikke om senere avvisninger skyldes riktig tilgangskontroll eller et ødelagt testoppsett.
La deretter leverandøren kontrollere disse tilfellene mot matrisen:
| Kontroll | Forventet resultat i eksemplet |
|---|---|
| Kunde A åpner rapport A | Riktig rapport vises. |
| Kunde B forsøker å åpne rapport A via en kjent testlenke | Innholdet utleveres ikke. |
| Kunde A søker etter rapport B | Rapporten og fortrolige opplysninger om den vises ikke. |
| Kunde A eksporterer rapportoversikten | Eksporten inneholder bare tillatte data. |
| En lesebruker forsøker å endre en rapport | Handlingen avvises, og lagrede data er uendret. |
| Kundeadministrator A forsøker å administrere en bruker i Kunde B | Handlingen avvises. |
Dette er foreslåtte testtilfeller, ikke utførte tester eller funn i en bestemt portal. Undersøk også motsatt retning, slik at Kunde B prøves mot Kunde As grense og omvendt.
En skjult knapp beviser ikke at handlingen er beskyttet. OWASP beskriver hvorfor kontrollen må ligge i den delen av systemet brukeren ikke kan endre selv. Be leverandøren dokumentere at en direkte forespørsel også avvises. Kilde: OWASP Top 10:2025 – Broken Access Control.
4. Følg dokumentet helt ut av portalen
En rapport kan ha flere veier ut: forhåndsvisning, nedlasting og eksport. Test disse som egne handlinger. OWASP anbefaler kontroll av objekttilgang også ved blant annet endring, eksport og administrative handlinger. Kilde: OWASP – IDOR Prevention.
Avklar om en kopiert nedlastingslenke skal kreve innlogging, være tidsbegrenset eller kunne deles. Det er et produktvalg som må passe dokumentets innhold. Noter forventningen og kontroller den; ikke godkjenn nedlastingen bare fordi oversiktssiden er riktig.
5. Test endringer mens brukeren er innlogget
La en testbruker være innlogget mens leverandøren fjerner en rettighet. Prøv en ny handling fra den åpne nettleseren. Gjenta med en deaktivert testkonto og etter utlogging. Avtal når sperringen skal slå inn, og kontroller at løsningen oppfyller dette.
OWASP behandler endrede rettigheter og avslutning av innlogging som deler av håndteringen av brukerøkter. Testen bør derfor dekke eksisterende innlogginger, ikke bare neste innloggingsforsøk. Kilde: OWASP – Session Management.
Skill mellom en ny nedlasting og en fil som allerede ligger på brukerens maskin. En sperret konto henter ikke automatisk tilbake tidligere nedlastede kopier.
6. Avslutt med en rapport dere kan følge opp
Forventet leveranse er en utfylt matrise og en testlogg. Bruk én rad per kontroll:
| Test og bruker | Forventet | Faktisk | Dokumentasjon | Ansvar og ny kontroll |
|---|---|---|---|---|
| [Handling, kunde og rolle] | [Tillatt eller avvist] | [Fylles ut etter testen] | [Referanse uten passord eller innloggingsnøkler] | [Navn og dato] |
Noter miljø, versjon, testdato og det som ikke ble undersøkt. Hvis en avvist handling likevel endret data, må det frem som et avvik selv om skjermen viste en feilmelding. Rett avviket og kjør den aktuelle kontrollen på nytt før den godkjennes.
En avgrenset gjennomgang dokumenterer de undersøkte tilfellene. Den er ikke en full sikkerhetsvurdering av hele portalen.
Start med den viktigste dokumenttypen
Velg én rapport eller arbeidsoppgave, fyll ut matrisen og avtal gjennomføringen med leverandøren. Unngå å utsette første kontroll fordi alle roller ennå ikke er kartlagt; noter resten som videre arbeid.
Digital Flow utvikler webapplikasjoner og kundeportaler. Ta kontakt med en kort beskrivelse av hvem som bruker portalen, og hvilke opplysninger som skal holdes atskilt, så kan vi avklare behovet. Vil dere også undersøke om portalen kan hentes tilbake etter et avbrudd, se guiden til gjenopprettingstest.